Trend topics


Bancaforte TV
Ferioli (Intesa Sanpaolo): «L'attore ostile è già integrato». A Napoli nasce il Global Defense Center
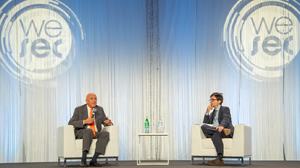
Cybersecurity, antifrode, sicurezza fisica e travel security riunite nello stesso luogo, con processi e strumenti condivisi. Intesa Sanpaolo sta creando a Napoli un Global Defense Center integrato, nel quale far convergere le diverse componenti operative della sicurezza. Lo racconta Claudio Ferioli, Senior Director, CPS Risk Mitigation di Intesa Sanpaolo, nella videointervista rilasciata a Bancaforte a WeSec – Il Salone della Sicurezza, dove ha coordinato il panel "Sicurezza integrata per una nuova visione strategica".
L'integrazione, per Ferioli, poggia su un modello classico della teoria dell'organizzazione, quello di "differenziazione e integrazione", ma trova la sua spinta più concreta nel modo in cui stanno cambiando le minacce. «L'attore ostile è già integrato»: chi attacca, sia un soggetto statuale sia un attore criminale, non distingue tra i perimetri nei quali le aziende hanno tradizionalmente suddiviso le competenze. Gli attacchi multivettoriali sono ancora numericamente contenuti, ma possono avere impatti molto elevati.
Alle organizzazioni serve quindi un equilibrio non semplice. Da una parte continuano a essere indispensabili funzioni verticali altamente specializzate, perché tecnologia e normativa richiedono competenze sempre più profonde. Dall'altra occorrono meccanismi capaci di far lavorare insieme quelle specializzazioni quando il rischio attraversa più domini. Le specializzazioni restano necessarie, ma non possono diventare silos: chi attacca, del resto, non li riconosce.
Alcune funzioni sono già trasversali per natura. Ferioli cita l'awareness: lo stesso collega che riconosce una mail di phishing può accorgersi di una frode allo sportello o prestare attenzione a una situazione anomala all'apertura di una filiale. Cambia la minaccia, non il mindset necessario per riconoscerla.
Lo stesso vale per l'intelligence e per la gestione delle emergenze, perché «le emergenze non hanno colore»: possono avere origine cyber, fisica o climatica, e ciò che conta è la capacità di mettere in sicurezza persone, dati e informazioni.
Intesa Sanpaolo ha tradotto questa impostazione anche sul piano organizzativo, riunendo le diverse anime della sicurezza in un'unica area di governo coordinata dal Chief Security Officer. A questo si affiancano progetti trasversali, dalla formazione dei colleghi alla sensibilizzazione dei clienti.
Il passo successivo è il Global Defense Center, annunciato in plenaria dal Chief Security Officer, il generale Antonio De Vita. «Stiamo accorpando in un'unica sede a Napoli tutte le componenti di operation della sicurezza», spiega Ferioli: il SOC di cybersecurity, l'antifrode, la control room della sicurezza fisica e il Travel Security Operation Center.
Ai processi codificati e agli strumenti comuni si aggiunge così quella che Ferioli definisce una "contaminazione" tra specializzazioni: competenze diverse che mantengono la propria profondità tecnica, ma imparano a leggere insieme eventi che raramente rispettano i confini dell'organigramma.
Tecnologia e organizzazione, però, non bastano: serve soprattutto, sottolinea Ferioli, il «commitment del management».
Il ragionamento portato a WeSec supera poi i confini della singola banca. «L'integrazione presuppone la condivisione», osserva Ferioli. Significa lavorare con la supply chain e con le istituzioni, mettendo in comune esperienze, informazioni sulle minacce e approcci.
Insieme è cambiato il modo di guardare alla sicurezza. «Oggi la sicurezza è sempre più una leva strategica», conclude Ferioli: non si tratta più tanto di definire strategie di sicurezza, ma di capire «come la sicurezza plasma e plasmerà nel futuro le strategie della banca».

Bancaforte TV
WeSec supera le attese: oltre 2.000 visitatori. Tiani (ABI): «Appuntamento nella tarda primavera 2027»


Bancaforte TV
AI, l'80% delle imprese la adotta ma solo il 9% ne controlla gli utilizzi. Battelli (Deloitte): banche le più mature


Bancaforte TV
Guerra ibrida, le infrastrutture sono il fronte interno. Molinari (ABI ATLAS): «Difenderle è sicurezza nazionale»

Bancaforte TV
Curtolillo (CRIF): "Rischi sempre più interconnessi: servono dati, analytics e scoring evoluti"
Bancaforte TV
Rigoni (Altirium): «Per la sicurezza non basta la consapevolezza: servono strumenti per decidere sotto pressione»

Bancaforte TV
Parazzini (Deutsche Bank Italia): «La sicurezza ci porta a ripensare alcune esternalizzazioni»

Bancaforte TV
Burlando (BANCOMAT): «Il 70% delle transazioni europee passa su reti globali private. Serve più sovranità digitale»


Bancaforte TV
De Vita (Intesa Sanpaolo): «La sicurezza deve entrare nei processi della banca a monte, non a valle»