Trend topics


WeSec - Il Salone della Sicurezza
Bertolino (Ping Identity): «L’identità va verificata continuamente, senza aggiungere frizioni per il cliente»
La frode non si concentra più soltanto nel momento in cui viene disposto un pagamento. Può iniziare molto prima, dalla registrazione o dall’autenticazione, e svilupparsi lungo tutto il percorso digitale del cliente. Per questo anche la protezione deve diventare continua, verificando non soltanto chi sta operando, ma anche se ciò che sta facendo è coerente con i suoi comportamenti abituali.
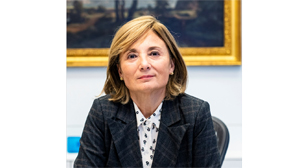
È l’approccio illustrato da Salvatore Bertolino, Strategic Account Executive di Ping Identity, nella videointervista rilasciata a Bancaforte a WeSec - Il Salone della Sicurezza, dove è intervenuto nella sessione dedicata all’evoluzione delle frodi e al ruolo crescente dell’intelligenza artificiale.
«La frode che prima era vista solo nel momento finale del pagamento adesso sta diventando qualcosa di continuo», spiega Bertolino. La risposta passa quindi da una verifica dell’identità che accompagni l’utente dalla prima registrazione fino all’operazione finale, osservando nel frattempo il modo in cui utilizza i canali digitali della banca.
Il controllo non riguarda soltanto i casi nei quali un criminale tenta di sostituirsi al cliente. Una delle situazioni più difficili è quella delle frodi indotte, nelle quali è la persona legittima ad autenticarsi e a disporre consapevolmente l’operazione, perché manipolata da qualcuno che la spinge ad agire.
In questi casi username, password o biometria possono confermare che davanti alla banca c’è effettivamente il cliente. Ma questo non basta a stabilire che l’operazione che sta effettuando sia coerente con il suo comportamento abituale.
Per Ping Identity occorre quindi combinare più livelli di analisi: una verifica forte dell’identità, il riconoscimento biometrico, l’osservazione dei pattern di utilizzo e il controllo del contesto nel quale viene richiesta una determinata operazione.
Device, localizzazione e modalità di accesso sono alcuni degli elementi che possono contribuire alla valutazione del rischio. Bertolino porta un esempio: un cliente che ha sempre disposto bonifici verso IBAN italiani e improvvisamente tenta di trasferire denaro a un beneficiario estero. Non significa necessariamente che sia in corso una frode, ma rappresenta una variazione rispetto al comportamento consueto che può richiedere un controllo ulteriore.
È proprio in quel momento che il sistema può aumentare il livello di verifica, anche attraverso domande capaci di far riflettere il cliente su ciò che sta facendo: se qualcuno lo sta mettendo sotto pressione, per esempio, oppure se l’operazione nasce semplicemente da una nuova esigenza legittima.
La difficoltà è ottenere tutto questo senza trasformare la sicurezza in un ostacolo all’utilizzo dei servizi bancari. «È vero che innalzare i livelli di sicurezza può comportare una riduzione delle frodi e dei rischi», osserva Bertolino, ma troppe frizioni possono deteriorare l’esperienza fino a spingere il cliente a cambiare banca.
L’obiettivo diventa quindi rendere i controlli il più possibile invisibili. Le verifiche devono avvenire in pochi millisecondi, mentre l’utente continua normalmente il proprio percorso, aumentando il livello di attenzione soltanto quando emergono elementi anomali.
La protezione dell’identità digitale si sposta così da una logica basata su singoli checkpoint a una valutazione continua del rischio. Sapere che l’utente è davvero chi dichiara di essere resta fondamentale; altrettanto importante diventa capire se, in quel preciso momento, sta facendo qualcosa di coerente con la propria storia e con il proprio comportamento abituale.

WeSec - Il Salone della Sicurezza
Canna (Intesa Sanpaolo): «Oltre l’85% dei fenomeni riguarda truffe: è il cliente ad autorizzare l’operazione»

WeSec - Il Salone della Sicurezza
Guerra ibrida, Margelletti (CeSI): «Le infrastrutture critiche sono le vene della nostra società. Per difenderci serve fare sistema»

WeSec - Il Salone della Sicurezza
Iaconis (OSSIF): «La sicurezza del territorio si costruisce mettendo in comune dati, informazioni e buone pratiche»

WeSec - Il Salone della Sicurezza
AI, l'80% delle imprese la adotta ma solo il 9% ne controlla gli utilizzi. Battelli (Deloitte): banche le più mature

WeSec - Il Salone della Sicurezza
Vavrova (ABI): la sicurezza è collaborativa e al centro ci sono le persone


WeSec - Il Salone della Sicurezza
Ferioli (Intesa Sanpaolo): «L'attore ostile è già integrato». A Napoli nasce il Global Defense Center

WeSec - Il Salone della Sicurezza
WeSec supera le attese: oltre 2.000 visitatori. Tiani (ABI): «Appuntamento nella tarda primavera 2027»

WeSec - Il Salone della Sicurezza
Guerra ibrida, le infrastrutture sono il fronte interno. Molinari (ABI ATLAS): «Difenderle è sicurezza nazionale»
WeSec - Il Salone della Sicurezza
Rigoni (Altirium): «Per la sicurezza non basta la consapevolezza: servono strumenti per decidere sotto pressione»

WeSec - Il Salone della Sicurezza
Parazzini (Deutsche Bank Italia): «La sicurezza ci porta a ripensare alcune esternalizzazioni»

WeSec - Il Salone della Sicurezza
Burlando (BANCOMAT): «Il 70% delle transazioni europee passa su reti globali private. Serve più sovranità digitale»