Trend topics


Banche e Sicurezza 2019
Parazzini (Deutsche Bank Italia): «La sicurezza ci porta a ripensare alcune esternalizzazioni»
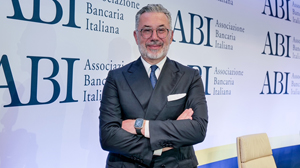
La sicurezza sta rimettendo in discussione una delle scelte organizzative che hanno segnato negli ultimi anni il settore bancario: l’esternalizzazione delle attività non core. Per Roberto Parazzini, CEO Deutsche Bank Italia e Co-Presidente del Comitato Tecnico Strategico "Sicurezza Digitale" ABI, una parte rilevante dei fornitori oggi non dispone ancora di capacità di protezione paragonabili a quelle delle banche. Da qui una valutazione concreta: selezionare maggiormente i partner e, dove necessario, riportare all’interno alcune attività.
Ma la risposta non può fermarsi al perimetro della singola banca: per Parazzini, CERTFin deve rafforzare ulteriormente il proprio ruolo di fulcro della condivisione tra pubblico e privato. Lo sottolinea nella videointervista realizzata da Bancaforte a WeSec – Il Salone della Sicurezza, dove Parazzini affronta il tema delle dipendenze esterne e della responsabilità che resta in capo alle banche anche quando servizi e infrastrutture vengono affidati a soggetti terzi.
Negli anni, ricorda, gli istituti hanno seguito una direzione abbastanza chiara: esternalizzare le attività non considerate core, concentrando competenze e massa critica presso operatori specializzati. Una scelta sostenuta dalla ricerca di efficienza e, in molti casi, incoraggiata anche dalle Autorità di Vigilanza.
Il quadro, però, è cambiato. Guardando agli incidenti degli ultimi 18-24 mesi, Parazzini osserva che molti problemi si sono verificati fuori dal perimetro diretto delle banche, producendo comunque conseguenze sui loro clienti. E questo rende insufficiente fermarsi alla sola dimensione contrattuale.
«Non ci interessa ricevere il risarcimento del danno a livello civile», sottolinea. Alla banca interessa soprattutto proteggere la reputazione, non perdere il cliente e preservare quel rapporto di fiducia che resta alla base della relazione bancaria.
È da qui che nasce una valutazione particolarmente significativa. Guardando all’attuale parco fornitori della propria banca, Parazzini stima che una quota rilevante "non lontana dal 50%" non sia oggi in grado, o non riesca nei tempi richiesti, a raggiungere gli standard di protezione attesi.
Le possibili risposte sono due. La prima è concentrare ulteriormente il numero di fornitori e partner, selezionandoli in modo più rigoroso. La seconda è più radicale: «Stiamo ragionando di riportare in casa delle attività», spiega Parazzini, anche quando questo dovesse comportare livelli di efficienza inferiori rispetto alla situazione attuale, ma una maggiore capacità di controllo e difesa. Il tema si inserisce direttamente nel confronto portato a WeSec sulle dipendenze tecnologiche e sulla resilienza dell’ecosistema. Una banca può avere presidi molto avanzati al proprio interno e restare comunque esposta attraverso soggetti sui quali non esercita lo stesso livello di controllo.
Per questo, nella lettura di Parazzini, il salto successivo riguarda soprattutto la condivisione tra operatori. E qui il riferimento a CERTFin è particolarmente netto. «CERTFin tutta la vita», afferma. «Può e deve continuare a essere il fulcro, il centro di riferimento per tutti perché ne ha le competenze, ne ha le capacità». Non è soltanto un riconoscimento del lavoro svolto. Parazzini indica CERTFin come l’infrastruttura sulla quale continuare a investire per far evolvere la collaborazione tra banche e istituzioni. Il modello di partecipazione tra pubblico e privato, sottolinea, «ha già dimostrato di funzionare molto bene» e può diventare ancora più importante in una fase in cui la velocità delle minacce cresce rapidamente.
La condivisione, però, deve diventare più profonda. Parazzini indica due limiti da rispettare – protezione e riservatezza dei dati, da una parte, regole della concorrenza dall’altra – ma sostiene che dentro questo perimetro occorra «spingere al massimo».
Non basta quindi mettere in comune gli incidenti già avvenuti. Bisogna condividere anche i pattern che li precedono, le modalità con cui si manifestano, le spiegazioni e le azioni di mitigazione. In questo modo l’esperienza maturata da un singolo operatore può diventare più rapidamente patrimonio dell’intero settore.
L’altro terreno su cui fare un salto di qualità è quello delle esercitazioni. Le banche simulano regolarmente crisi all’interno dei propri perimetri, ma mancano ancora vere esercitazioni “interforze”, capaci di coinvolgere insieme istituti e soggetti appartenenti ad altri settori economici. La domanda che pone Parazzini è molto concreta: che cosa accadrebbe se una stessa minaccia colpisse contemporaneamente più banche oppure attraversasse settori diversi? Test di questo tipo, osserva, non sono ancora stati sviluppati nella misura necessaria. Ed è proprio su questo terreno che un punto di coordinamento come CERTFin può acquistare ulteriore valore. AI di frontiera e quantum computing aumentano ancora la pressione.
Le minacce sono destinate a evolvere sempre più velocemente e questo rende insufficiente una sicurezza costruita soltanto sulla capacità del singolo operatore. Serve una capacità comune di leggere i segnali, condividere informazioni e prepararsi prima che la crisi arrivi.
È anche uno degli obiettivi del Comitato Tecnico Strategico Sicurezza Digitale ABI: portare il tema fuori non soltanto dagli uffici tecnici, ma anche dal perimetro delle singole banche. WeSec rappresenta, per Parazzini, un passaggio concreto in questa direzione, perché ha aperto il confronto ad altri settori, istituzioni e soggetti coinvolti nella protezione delle infrastrutture e dell’economia.
La sensibilità, conclude, è già molto alta. Il divario da colmare riguarda la preparazione. Occorre far corrispondere alla crescente consapevolezza un livello altrettanto elevato di presidio tecnologico, formativo e manageriale. E su questo fronte, per Parazzini, CERTFin non è uno degli attori possibili: è il centro di riferimento da rafforzare ulteriormente per trasformare la condivisione in una capacità operativa comune.